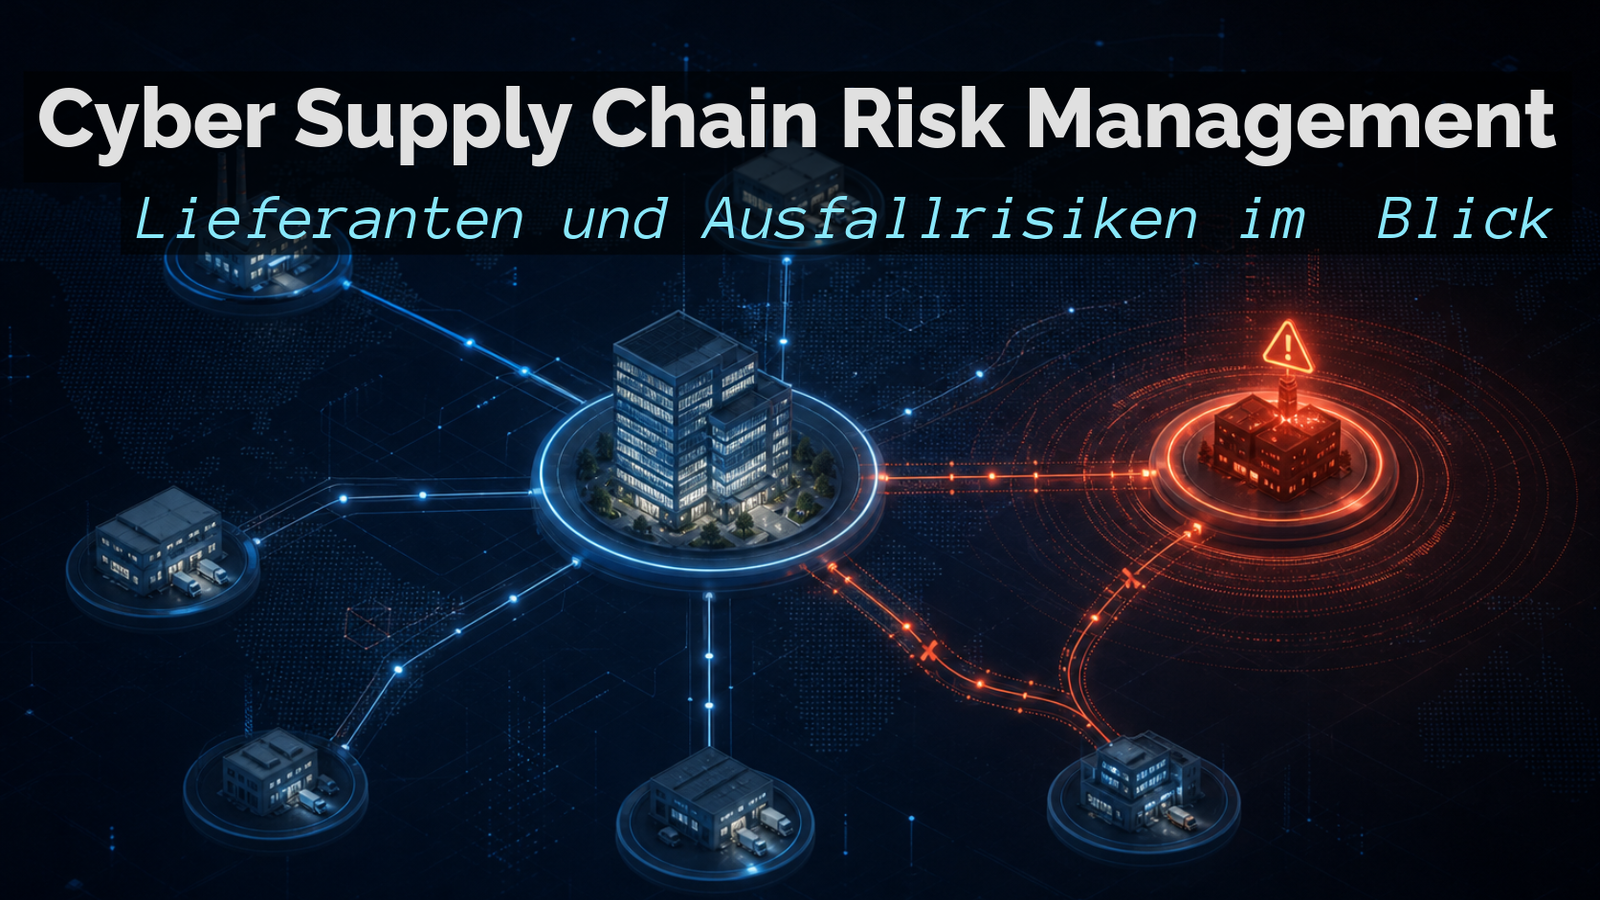
Cyber Supply Chain Risk Management: Lieferanten und Ausfallrisiken im Blick
Warum die Cyber-Sicherheit von Lieferanten Teil der eigenen Resilienz ist und wie Unternehmen Ausfallrisiken früh erkennen.
Veröffentlicht am 16.9.2026
Viele Unternehmen prüfen ihre Lieferanten vor der Beauftragung. Sie fragen nach Zertifizierungen, Sicherheitskonzepten und Notfallplänen. Danach wird die Beziehung oft vor allem unter kaufmännischen Gesichtspunkten gesteuert. Genau hier entsteht ein blinder Fleck: Die Cyber-Sicherheit eines Lieferanten kann sich verändern, lange bevor die nächste formale Überprüfung stattfindet.
Das Risiko ist nicht nur der Diebstahl von Daten. Ein Cyberangriff kann einen Dienstleister, eine Produktionslinie, eine Logistikplattform oder einen wichtigen Kommunikationskanal zeitweise lahmlegen. Für das eigene Unternehmen wird daraus eine Ausfallgefahr: Aufträge können nicht verarbeitet, Waren nicht ausgeliefert oder interne Abläufe nicht fortgesetzt werden.
Cyber Supply Chain Risk Management, kurz CSCRM, hilft dabei, diese Abhängigkeiten sichtbar zu machen und angemessen zu steuern. Der Kern ist nicht, jeden Lieferanten pauschal zu verdächtigen. Der Kern ist, zu verstehen, welche digitalen Verbindungen geschäftskritisch sind, wie sich ihr Risiko verändert und was im Fall einer Störung tatsächlich ausfällt.
Warum Lieferantenrisiken schnell zu eigenen Betriebsrisiken werden
Lieferanten arbeiten heute häufig direkt in den digitalen Prozessen ihrer Kunden. Sie betreiben Anwendungen, verwalten Cloud-Umgebungen, liefern Software-Updates, verarbeiten Daten oder stellen Schnittstellen bereit. Dadurch entsteht eine gemeinsame digitale Angriffsfläche. Ein Angriff muss nicht direkt auf das eigene Unternehmen zielen, um dort Wirkung zu entfalten.
Besonders relevant sind vier Arten von Abhängigkeiten:
- Technische Abhängigkeit: Ein Dienstleister stellt eine Anwendung, API, Netzwerkverbindung oder Cloud-Komponente bereit, ohne die ein Prozess nicht normal funktioniert.
- Operative Abhängigkeit: Ein Partner übernimmt Logistik, Abrechnung, Support oder Produktion. Fällt er aus, stockt der eigene Ablauf.
- Datenabhängigkeit: Ein Lieferant verarbeitet Informationen, die für Kunden, Mitarbeitende oder regulatorische Nachweise benötigt werden.
- Zeitliche Abhängigkeit: Ein Unternehmen kann einen Anbieter nicht kurzfristig ersetzen, weil Spezialwissen, Zulassungen oder Integrationen fehlen.
Je enger diese Verbindungen sind, desto stärker wirkt sich ein Sicherheitsvorfall beim Lieferanten auf die eigene Resilienz aus. Dabei ist die technische Ursache nicht entscheidend. Ob Ransomware, ein kompromittierter Zugang, eine Fehlkonfiguration oder ein Ausfall der Infrastruktur: Für das betroffene Unternehmen zählt zunächst, ob ein kritischer Prozess weiterläuft.
Ausfallgefahr statt abstrakter Risikowert
Eine standardisierte Bewertung schafft eine gemeinsame Grundlage für die Kommunikation zwischen Lieferant und Kunde. Ein Risk Score verdichtet verschiedene technische Signale zu einer nachvollziehbaren Einschätzung der externen Sicherheitslage und kann zeigen, wie sich das Risiko über die Zeit entwickelt.
Tauschen sich Kunde und Lieferant über den Risk Score aus, so ergibt sich ein Eindruck der Cyber Sicherheit, ohne direkt alle Daten offenzulegen. Der Kunde setzt dann den Score in den Kontext seiner eigenen Prozesse. Dafür sind unter anderem die Kritikalität des Lieferanten, die Austauschbarkeit, die betroffenen Daten und die tolerierbare Ausfallzeit relevant.
Ein Risk Score beantwortet zwar nicht direkt die Geschäftsfrage: Was passiert, wenn dieser Lieferant morgen nicht verfügbar ist? Erleichtert aber die Beurteilung, wie gefährdet der mit dem Lieferanten zusammenhängende Prozess ist. Ein mittleres technisches Risiko kann für einen unwichtigen Dienst akzeptabel sein. Derselbe Wert kann für einen zentralen Produktions- oder Zahlungsdienst eine erhebliche Ausfallgefahr bedeuten. Deshalb sollte die Bewertung von Lieferantenrisiken zwei Perspektiven verbinden:
- Cyber-Sicht: Welche öffentlich sichtbaren Systeme, Schwachstellen, Fehlkonfigurationen und Angriffsindikatoren sind beim Lieferanten erkennbar? Bspw. abgebildet durch einen Score.
- Geschäftssicht: Welche Prozesse, Produkte, Kundenerlebnisse und Verpflichtungen hängen von diesem Lieferanten ab? Bspw. abgebildet als Gewichtung.
Erst die Verbindung beider Perspektiven macht Priorisierung möglich. Ein Lieferant mit wenigen extern sichtbaren Assets kann trotzdem kritisch sein, wenn diese Assets eine zentrale Schnittstelle bilden. Umgekehrt ist ein technisch auffälliger Anbieter nicht automatisch die dringendste Geschäftsbedrohung, wenn ein belastbarer Ersatzprozess existiert.
Warum eine einmalige Lieferantenprüfung nicht genügt
Lieferantenlandschaften verändern sich laufend. Neue Subdomains, Cloud-Dienste, Zertifikate und Schnittstellen kommen hinzu. Systeme werden migriert, Testumgebungen bleiben erreichbar oder Zuständigkeiten wechseln. Auch ein Lieferant, der bei der Vertragsprüfung unauffällig war, kann Monate später eine andere externe Angriffsfläche haben.
Eine einmalige Fragebogenprüfung dokumentiert vor allem einen Zeitpunkt. Sie zeigt, was der Lieferant angegeben hat und welche Nachweise damals vorlagen. Sie zeigt jedoch nicht zuverlässig, ob neue Systeme exponiert wurden, ob ein Zertifikat abgelaufen ist oder ob eine kritische Schnittstelle inzwischen anders betrieben wird.
Kontinuierliche externe Beobachtung ergänzt diese Maßnahmen wie Audits und Vertragsprüfungen um eine unabhängige Außenperspektive: Welche Veränderungen können die standardisierte Bewertung des Lieferanten beeinflussen? Die zugrunde liegenden technischen Signale, etwa neue Subdomains, öffentlich erreichbare Dienste, Zertifikatsprobleme oder bekannte Schwachstellen, müssen dem Kunden dabei nicht im Detail offengelegt werden. Für die Lieferantenbeziehung können ein Risk Score, sein Verlauf und gegebenenfalls ergänzende Nachweise die geeignete Informationsebene bilden.
Welche Signale auf ein steigendes Lieferantenrisiko hindeuten können
Nicht jedes technische Signal ist ein Sicherheitsvorfall. Mehrere Veränderungen zusammen können jedoch Anlass für eine gezielte Rückfrage sein. Dazu gehören beispielsweise:
- neu entdeckte Subdomains, IP-Adressen oder öffentlich erreichbare Dienste ohne bekannte Funktion,
- exponierte Administrations- oder Fernzugänge,
- veraltete Softwarestände oder bekannte Schwachstellen an internetseitig erreichbaren Systemen,
- abgelaufene, falsch zugeordnete oder unerwartet wechselnde Zertifikate,
- auffällige Änderungen an DNS, Mail-Sicherheitskonfigurationen oder Cloud-Endpunkten,
- eine wachsende Zahl unbekannter oder nicht mehr gepflegter Systeme sowie
- wiederkehrende Befunde, die über längere Zeit nicht behoben oder nicht erklärt werden.
All das muss in den Risk Score einfließen. In Verbindung mit der kontinuierlichen Beobachtung entsteht ein Eindruck, wie gut ein Lieferant mit dem Thema der externen Angriffsfläche umgeht.
Vom Monitoring zur handlungsfähigen Lieferantensteuerung
Damit Monitoring nicht in einer langen Liste technischer Findings endet, braucht es einen klaren Prozess. Ein praxistauglicher Ansatz besteht aus fünf Schritten:
- Lieferanten priorisieren: Kritische Anbieter werden nach Prozessabhängigkeit, Datenzugriff, Austauschbarkeit und möglicher Ausfalldauer eingestuft.
- Digitale Abhängigkeiten abbilden: Domains, Schnittstellen, Portale, Cloud-Dienste und externe Zugänge werden dem Lieferanten und Geschäftsprozess zugeordnet.
- Veränderungen beobachten: Das Absinken eines Scores muss nicht problematisch sein. Entscheidend ist auch die Geschwindigkeit der Behandlung von Sicherheitsproblemen.
- Befunde gemeinsam bewerten: Einkauf, Fachbereich, IT, Informationssicherheit und gegebenenfalls der Lieferant klären Relevanz, Verantwortlichkeit und Frist.
- Wiederherstellung vorbereiten: Für besonders kritische Abhängigkeiten werden Ersatzwege, Kommunikationsketten und akzeptable Ausfallzeiten festgelegt.
Ein kritischer Befund sollte nicht nur im Security-Team liegen, sondern mit einem Lieferanten, einem Vertrag, einem Owner und einer konkreten Frist verbunden werden. Erst dann kann aus Sichtbarkeit eine wirksame Risikoreduktion werden.
Welche Fragen Unternehmen ihren Lieferanten stellen sollten
Eine standardisierte Bewertung ist besonders wertvoll, wenn sie gute Gespräche auslöst. Je nach Kritikalität können Unternehmen unter anderem fragen:
- Welche standardisierte Bewertung oder welcher Risk Score wird bereitgestellt, in welchem Intervall wird er aktualisiert und wie werden relevante Veränderungen berücksichtigt?
- Welche ergänzenden Nachweise oder Erläuterungen stehen bei einer deutlichen Veränderung des Scores zur Verfügung?
- Welche extern erreichbaren Systeme und Schnittstellen unterstützen unsere Leistung?
- Wer ist für diese Systeme verantwortlich und wie werden Änderungen dokumentiert?
- Wie werden kritische Sicherheitsmeldungen bewertet und innerhalb welcher Zeit behoben?
- Welche Prozesse greifen, wenn ein System oder eine Schnittstelle ausfällt?
- Wie werden wir bei einem Cybervorfall, einer längeren Störung oder einer relevanten Veränderung informiert?
- Welche Abhängigkeiten bestehen wiederum zu Unterauftragnehmern oder Cloud-Anbietern?
Diese Fragen machen Cyber-Sicherheit zu einem Bestandteil der Lieferantenbeziehung. Sie helfen außerdem, vertragliche Anforderungen, Eskalationswege und Notfallübungen auf die tatsächliche Abhängigkeit abzustimmen.
Was eine gute Vorbereitung auf einen Lieferantenausfall ausmacht
Kein Monitoring verhindert jeden Ausfall. Sein Wert zeigt sich auch darin, wie schnell ein Unternehmen reagieren kann. Für besonders wichtige Lieferanten sollte daher klar sein, welche Leistungen im Notbetrieb aufrechterhalten werden müssen, welche Daten verfügbar sein müssen und wer die Entscheidung über Eskalation und Ersatzmaßnahmen trifft.
Resilienz beginnt oft mit Transparenz: einer aktuellen Liste kritischer Abhängigkeiten, einem erreichbaren Ansprechpartner, einer definierten Kommunikationsvorlage und einer realistischen Einschätzung der Wiederanlaufzeit. Wo ein Ausfall nicht akzeptabel ist, müssen zusätzlich technische oder organisatorische Alternativen geprüft werden.
Fazit: Lieferanten-Cyber-Sicherheit ist Teil der eigenen Resilienz
Unternehmen können ihre eigene digitale Angriffsfläche nicht vollständig verstehen, wenn sie die externen Abhängigkeiten ihrer Lieferanten ausblenden. Ein Dienstleister muss nicht vollständig kompromittiert sein, damit ein Ausfall zum eigenen Geschäftsproblem wird. Es genügt, dass ein wichtiger Prozess nicht mehr verfügbar ist.
Wer die Cyber-Sicherheit seiner Lieferanten beobachtet, schützt die Verfügbarkeit der eigenen Prozesse.
Cyber Supply Chain Risk Management verbindet deshalb Lieferantenmanagement, externe Sichtbarkeit und Business Continuity. Der erste Schritt ist eine belastbare Übersicht: Welche Lieferanten sind kritisch, welche digitalen Verbindungen bestehen und welche Veränderungen würden eine schnelle Reaktion erfordern?